


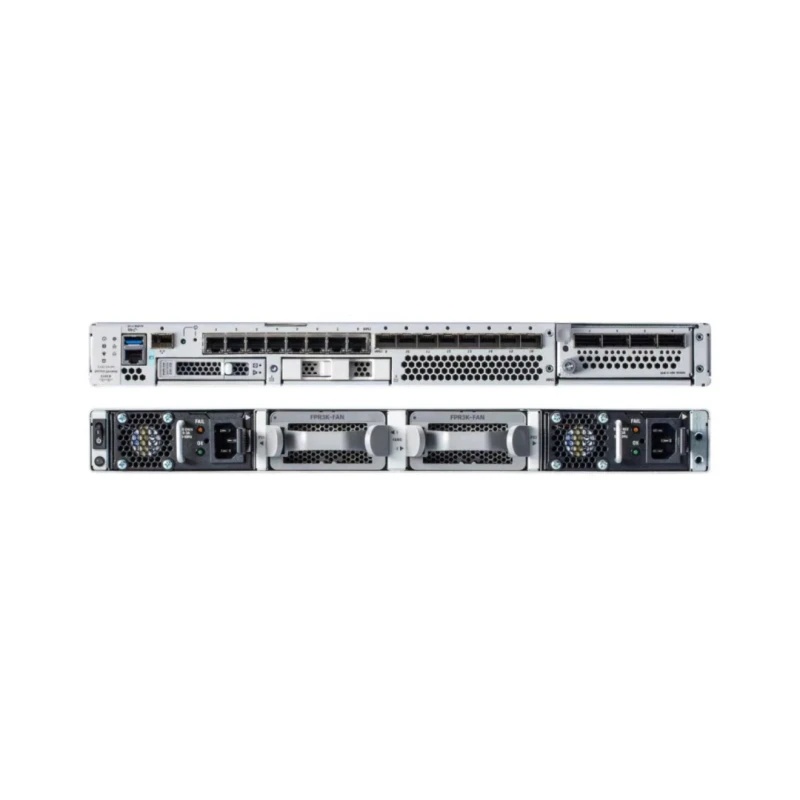


AITI Tech Limited on yksi johtavista fpr3105-asa-k9:n valmistajista ja toimittajista. Yli 20 vuoden kokemuksella toivotamme sinut lämpimästi tervetulleeksi ostamaan irtotavarana halvalla fpr3105-asa-k9 varastossa täältä tehtaalta. Kaikki tuotteemme ovat korkealaatuisia ja edullisia. Ota yhteyttä saadaksesi hinnaston.
Liitettävyys ja suorituskyky
Laitteessa on 8 × 10/100/1000BASE-T RJ-45 porttia ja 8 × 1/10 Gigabit Ethernet SFP+ -porttia sekä yksi valinnainen verkkomoduulipaikka 1/10/25/40G-laajennusta varten. AMD:n 7272 12-ydinprosessori, jossa on 64 Gt:n järjestelmämuisti ja 900 Gt:n sisäinen solid-state-asema, toimii alustana. Tilallisen palomuurin tiedonsiirtonopeus on 10 Gbps, IPsec VPN:n nopeus jopa 7 Gbps, ja laite tukee jopa 2 000 VPN-vertaista. Samanaikaisten yhteyksien enimmäismäärä on 1,5 miljoonaa ja 55 000 uutta yhteyttä sekunnissa.


Laitteiston kestävyys ja hallinta
Runko tukee kahta redundanttia kuuma{0}}vaihdettavaa AC- tai DC-virtalähdettä, ja se toimii etu---ilmavirralla optimaalisen palvelinkeskuksen jäähdytyksen saavuttamiseksi. Hallintavaihtoehtoja ovat on-box Adaptive Security Device Manager (ASDM) graafinen käyttöliittymä, täydellinen komento-rivikäyttöliittymä (CLI) ja pilvi-pohjainen Cisco Defense Orchestrator (CDO) hajautettujen käyttöönottojen keskitettyyn käytäntöhallintaan. Alusta tukee myös aktiivisen/valmiustilan korkean -käytettävyyden (HA) määrityksiä tilallista vikasietoisuutta varten.
ASA-ohjelmisto ja ihanteelliset käyttötapaukset
Ciscon edistynyt tilallinen tarkastusmoottori käyttää ASA-ohjelmistoa, joka sisältää alkuperäisen BGP- ja OSPF-reitityksen, operaattorin -luokan NAT:n ja vankan IPsec/SSL VPN -päätteen Cisco AnyConnect -etäkäyttöasiakkaille. Organisaatiot, jotka siirtyvät -lopusta-tukeen ASA 5500-X -laitteista, voivat kopioida ja liittää olemassa olevia määrityksiä suoraan Secure Firewall 3100:een pienin muutoksin, mikä säilyttää toiminnan tuntemuksen.
FPR3105-ASA-K9-sarja sopii erinomaisesti yrityksen Internet-yhdyskäytävän reunan suojaukseen, nopeaan -nopeiden datakeskusten segmentointiin palvelinvyöhykkeiden välillä ja etäkäyttöisen VPN-pääkeskuksen käyttöönotuksiin, joissa laajamittainen etätyöntekijäyhteys ja alhainen latenssi ovat tärkeitä. Layer 7 sovellushallintaa, seuraavan -sukupolven tunkeutumisen estoa (NGIPS) ja URL-suodatusta varten sama laitteisto voidaan kuvata uudelleen Firepower Threat Defense (FTD) -ohjelmiston suorittamiseksi, mikä vaatii vain ohjelmiston uudelleenkuvan.
Suositut Tagit: fpr3105-asa-k9, fpr3105-asa-k9 toimittajat


