




AITI Tech Limited on yksi johtavista fpr3130-asa-k9:n valmistajista ja toimittajista. Yli 20 vuoden kokemuksella toivotamme sinut lämpimästi tervetulleeksi ostamaan irtotavarana halvalla fpr3130-asa-k9 varastossa täältä tehtaalta. Kaikki tuotteemme ovat korkealaatuisia ja edullisia. Ota yhteyttä saadaksesi hinnaston.
Laitteisto ja liitännät
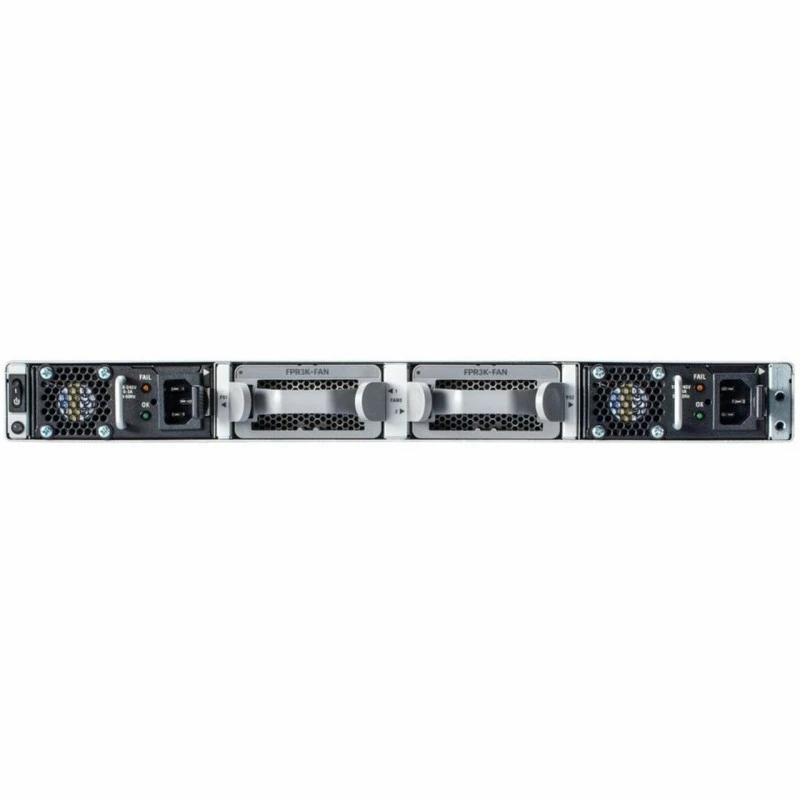
Laitteen virtalähteenä on AMD 7352 24-ydinsuoritin, joka toimii 2,3 GHz:n taajuudella, 128 Gt:n DDR4-järjestelmämuistilla (4 × 32 Gt moduulit) ja 900 Gt:n hot{7}}vaihdettavalla solid-state{8}}-asemalla paikallista lokia ja telemetriaa varten. Liitettävyys sisältää 8 × 10/100/1000BASE-T RJ-45 porttia, 8 × 1/10/25-Gigabit Ethernet SFP+ -porttia joustavaan kupari- tai kuitukäyttöön ja omistettu 1/10G SFP-hallintaportti-dband-hallintaa varten. Valinnainen verkkomoduulipaikka tukee 10G/25G/40G SFP+ -laajennusmoduuleja (mukaan lukien 4×40G QSFP+ -moduuli) lisänopeuksille{36}}liitännöille. Rungossa on edestä-ta-takaa oleva ilmavirtaus optimaalista palvelinkeskuksen jäähdytystä varten, kaksi kuumaa vaihdettavaa 400 W:n AC-virtalähdettä (yksi esiasennettu; redundanttiyksikkö valinnainen) ja redundanttiset tuuletinlokerot laitteiston kestävyyttä varten.


Suorituskyky & ASA-ohjelmisto
Cisco ASA -ohjelmistoa (versio 9.17.1 toimitettu, päivitettävissä tuetuissa julkaisuissa) käyttävä laitteisto tarjoaa yritystason-tilatietoisen tarkastuksen ilman seuraavan sukupolven ominaisuuksien monimutkaisuutta. Keskeisiä suorituskykymittareita ovat palomuurin jopa 42 Gbps:n suoritusnopeus, 38 Gbps:n yhdistetty palomuuri, jossa on Application Visibility and Control (AVC) sekä IPS-suorituskyky, ja jopa 33 Gbps IPsec VPN -läpinopeus, joka tukee 15 000 samanaikaista VPN-vertaista. Alusta skaalautuu 6 000 000 samanaikaiseen istuntoon, mikä varmistaa yritystason suojauksen raskaassa kuormituksessa. Dynaamiset BGP- ja OSPF-reititysprotokollat mahdollistavat saumattoman integroinnin reititettyihin yritysverkkoihin, ja Q-in-Q (pinottu VLAN) -tuki mahdollistaa jopa kaksi 802.1Q-otsikkoa pakettia kohden monimutkaista verkon segmentointia varten.
Hallinta ja ihanteelliset käyttöönottoskenaariot
Hallintavaihtoehtoja ovat paikallinen CLI, graafinen Adaptive Security Device Manager (ASDM), keskitetty Cisco Security Manager (CSM) tai pilvi{0}}pohjainen Cisco Defense Orchestrator (CDO) usean-vuokralaisen hallintaan. Laite tukee aktiivisen/valmiustilan korkean -käytettävyyden (HA) määrityksiä tilallista vikasietoisuutta varten sekä usean-rungon klusterointia (3100-sarjassa) suorituskyvyn maksimoimiseksi ja suorituskyvyn laajentamiseksi käyttötarpeiden kasvaessa. FPR3130-ASA-K9 on ihanteellinen suurten yritysten Internet-yhdyskäytävän reunan suojaukseen,{11}}nopeaan datakeskuksen segmentointiin palvelinvyöhykkeiden välillä ja etäkäyttöisen VPN-pääkeskuksen käyttöönotuksiin, jotka edellyttävät laajaa etätyöntekijäyhteyttä Cisco AnyConnectin kanssa. Layer 7 -sovellusten hallintaa, seuraavan-sukupolven tunkeutumisen estoa (NGIPS) ja URL-suodatusta varten identtiset laitteistot voidaan-muistaa uudelleen Firepower Threat Defense (FTD) -ohjelmiston (FPR3130-NGFW-K9-muunnelman) suorittamiseksi.
Suositut Tagit: fpr3130-asa-k9, fpr3130-asa-k9 toimittajat


